未打补丁的 Eclair Bitcoin Lightning 节点可能每次重启后再次崩溃
一个新披露的未注资通道漏洞可能导致 Eclair(Bitcoin Lightning 的一种实现)反复崩溃,而攻击者无需在链上花费 BTC。该漏洞影响运行 v0.14.0 及更早版本的可达节点,已保存的通道记录使得仅靠重启不足以恢复服务。
研究员 Erick Cestari 于 9 月 30 日发布了这一持续性崩溃的发现,并在 10 月 1 日的开发者帖子中将其与另一个拒绝服务漏洞一并解释。两者均已在 7 月发布的 v0.14.1 中修复,早于公开披露。ACINQ 目前建议使用更新的 v0.14.3 安全版本,以应对其他漏洞。
为什么重启可能无效
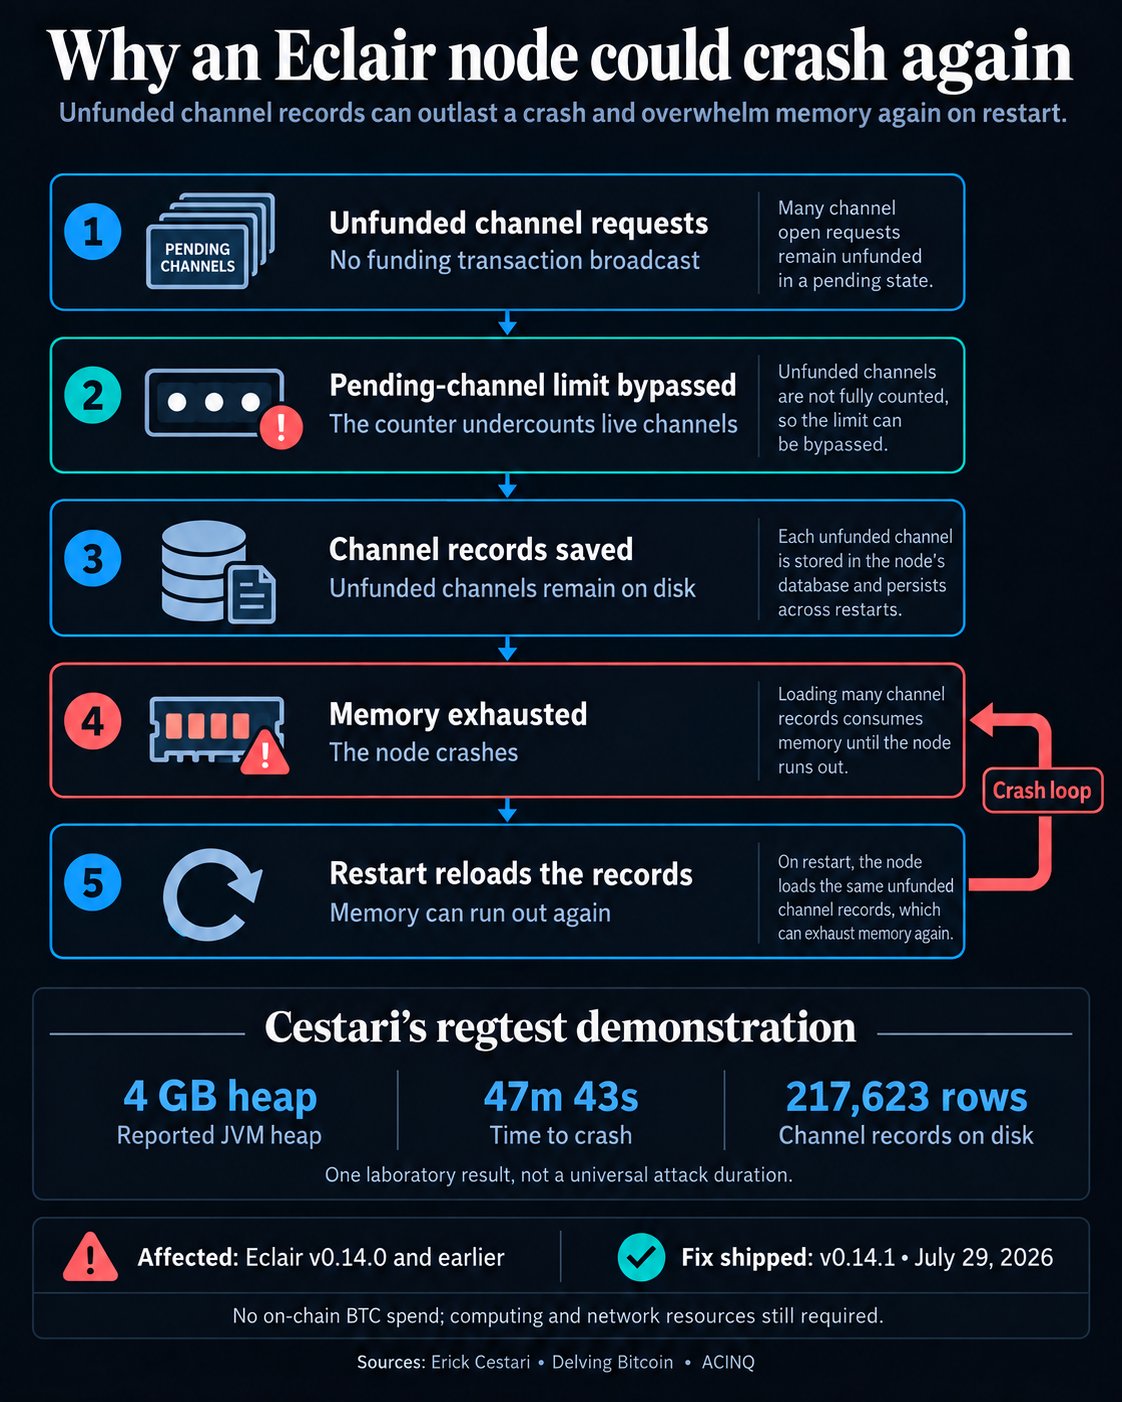
Eclair 限制了单个对等节点可打开的待处理通道数量,但对临时和最终通道标识符的检查不一致,导致其计数器低估了未注资通道的数量。恶意对等节点可以在不广播注资交易、不支付链上费用的情况下累积已保存的请求。
这一区别很重要:通常用于注资通道的 BTC 无需实际投入,即可让存在漏洞的节点承担内存和数据库开销。该攻击仍需消耗计算资源和网络流量。
在 Cestari 的概念验证中,Eclair v0.14.0 运行于 regtest,即 Bitcoin 的本地测试环境。他报告称,该节点在约 47 分 43 秒后耗尽了 4 GB 的 Java 虚拟机堆内存,通道数据库中累积了 217,623 行记录。这是一个实验室基准测试结果,并非通用的攻击持续时间。
相关阅读
Critical Bitcoin Lightning bugs exposed nodes to fund theft and restart failure
最初的崩溃将这些记录留在了磁盘上。在启动过程中,Eclair 重新加载了通道并再次耗尽内存。Cestari 将增加堆内存或手动删除虚假通道记录描述为恢复措施。反复重启使底层负载依然存在。
该演示涉及的只是一个脆弱节点的可用性。它并未证实实际存在活跃利用或未修补节点的数量。
ACINQ 于 7 月 17 日合并了 PR #3324。该补丁加强了重复通道检查,v0.14.1 于 7 月 29 日发布。根据 Erick Cestari / Delving Bitcoin 的说法,v0.14.0 及更早版本受影响,而 v0.14.1 或更高版本解决了这两项拒绝服务发现。
相关阅读
Core Lightning 修补了一个漏洞,该漏洞可能让已撤销的通道状态逃脱惩罚
第二个漏洞由 Matt Morehouse / lnfuzz 披露为 LNF-2026-0003,是一个通道开启竞态,导致孤立的通道进程消耗内存或 CPU。他的公告称,受测节点在断开连接或重启后恢复,且没有损失。该恢复结果属于竞态漏洞,而非持续性的数据库洪泛。
相关阅读
一个 Bitcoin Lightning 漏洞可能将节点的全部余额直接发送给矿工
这些发现也不同于 CryptoSlate 9 月 21 日报道的资金损失漏洞,后者已在 v0.14.3 中修补。因此,7 月的最低修复不应被解读为当前完整的安全建议。
ACINQ 建议升级到 9 月 14 日发布的 v0.14.3,因为恶意节点可能利用其修复的部分问题。防止新的无资金通道洪泛与恢复已过载的数据库,是两项不同的运营方关切。
文章《未修补的 Eclair Bitcoin Lightning 节点每次重启都可能再次崩溃》首次发布于 CryptoSlate。
以上内容不构成投资建议。
内容来源
相关阅读
- 宏观动向推动 Bitcoin 走高:BTC 下一步走向何方?
- 为何 Strategy 的 STRC 计算器显示每股 210 美元,而该股可按 101 美元赎回
- 比特币短暂触及87000美元,美国就业数据疲软推动债券收益率走低
- 比特币价格因就业数据不及预期而飙升至87,000美元以上
- 为何880亿美元的银行准备金下降尚不能证明Bitcoin流动性收紧
- 数据:黄立成近 5 日 PUMP 波段交易连胜 10 次,获利约 134 万美元
以上内容不构成投资建议。
哈希视野 · 中文区块链快讯
每条快讯都过了事实校验,重大事件即时推送。
下载 Android 客户端免费 · 无广告 · 无需注册