新型 Bitcoin 升级提案可捕捉隐藏的密钥泄露,并指明具体修复方案
Bitcoin 改进提案 BIP461 可使一条隐藏的泄露钱包机密信息的路径更容易被检测。该草案为 ECDSA——一种现有的 Bitcoin 签名方案——定义了统一的签名流程。
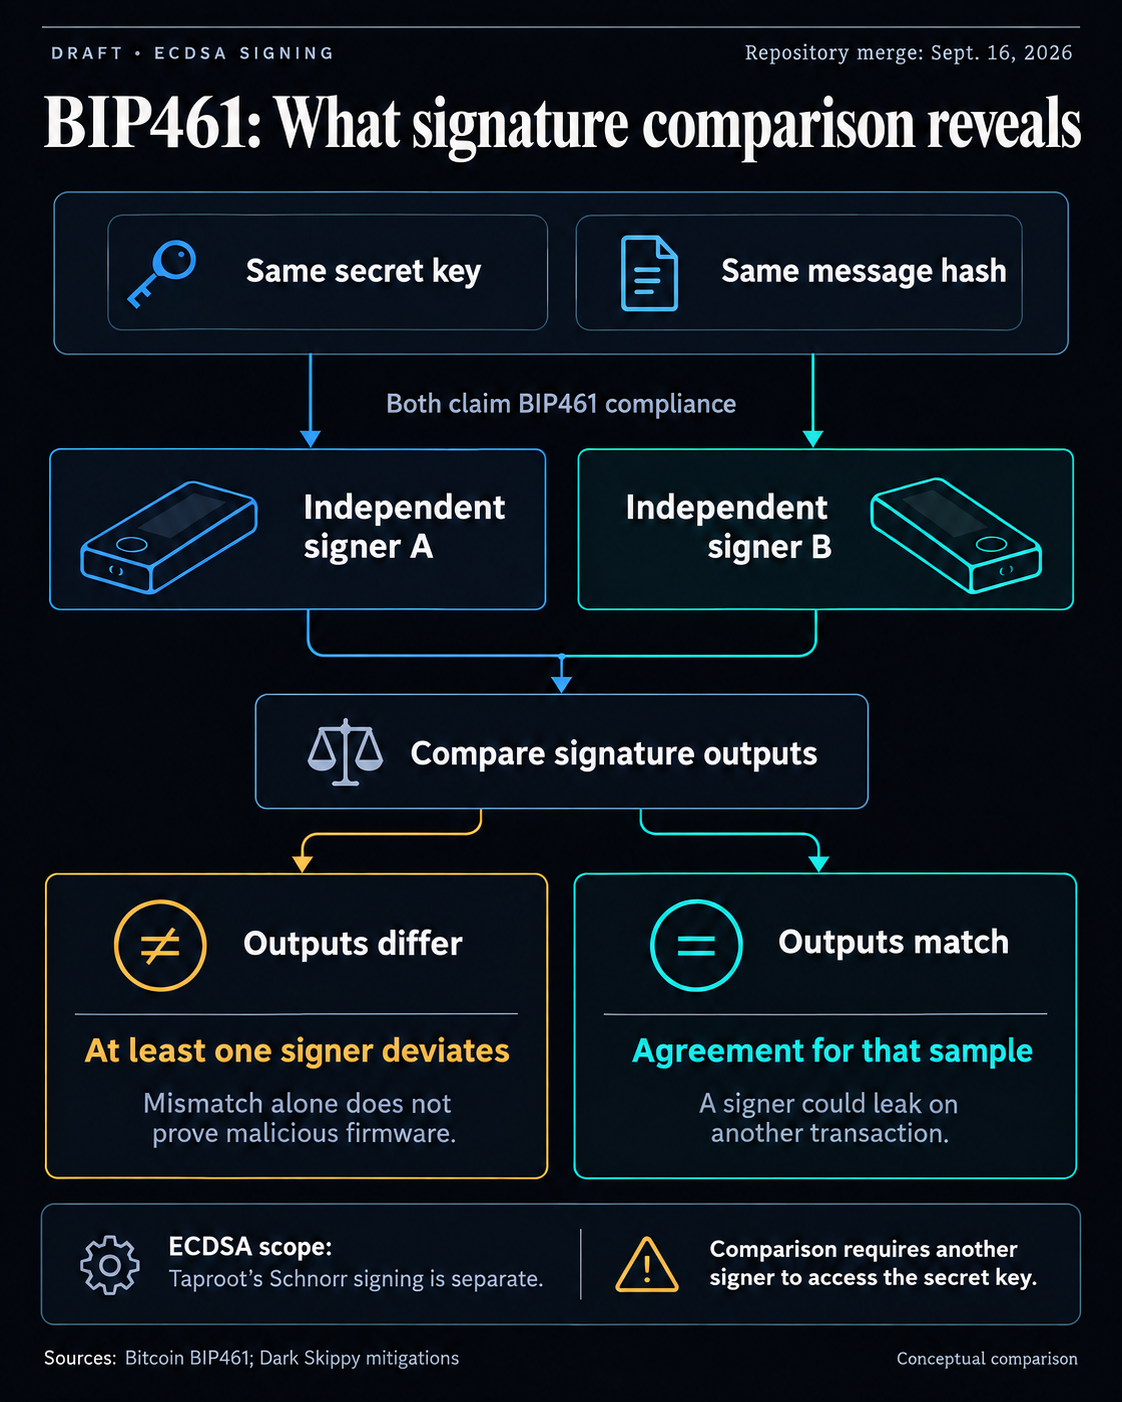
独立且合规的签名者针对同一私钥和消息哈希应生成完全相同的签名,从而建立一个基准,用于检测可能掩盖密钥泄露的偏差。
该提案由 Liam Gilligan 撰写,于 9 月 16 日被合并至 BIPs 仓库,目前仍标记为 Draft。其签名在现有 Bitcoin 共识规则下即可运行,因此实施该签名流程无需共识变更。
通过比较签名来发现偏差
ECDSA 允许签名者在生成有效签名时做出多种选择,包括 nonce——签名中使用的一个临时值。恶意固件可以利用这种自由度,将密钥材料隐藏在仍能通过验证的签名中,而 BIP461 通过一个指定的确定性流程固定了这些选择。
Bitcoin 对签名的接受并不能证明其生成过程保证了密钥安全。一份通用规范提供了预期输出,可据此检查签名者的行为。
这种比较要求输入完全相同且标准完全一致,包括在另一台独立签名者上访问该私钥。这种额外的暴露是复现该签名的实际成本。同一密钥和消息哈希得出不同结果,表明至少有一个签名者未遵循 BIP461。
使用另一种有效 ECDSA 流程的诚实实现也可能产生不一致。不匹配值得对其合规性进行调查,但其原因仍无法确定。仅凭比较无法识别恶意设备,也无法证明密钥被盗。
相关阅读
不行?你的 Bitcoin 硬件钱包可能并不像你想象的那么安全
规定的算法还将签名限制在标准 DER 编码中最多 70 字节,不包括 Bitcoin 的单字节 sighash 标志。
Dark Skippy 的披露指出,被篡改的固件可以将种子材料嵌入交易签名中。在最初的披露中,研究人员表示他们尚未在现实环境中见过这种技术。
Dark Skippy 的原始演示使用的是 Schnorr 签名,而 BIP461 规定的是 ECDSA。Taproot 使用的是单独的 BIP340 Schnorr 方案,因此该草案并未直接为那次演示标准化一种补救措施。
研究人员的缓解措施讨论警告称,恶意签名者可能仅在选定的交易上泄露,因此设备可能在测试中生成合规签名,却在另一笔交易上泄露。
BIP461 比较两个 ECDSA 签名者;不匹配会标记偏差,而匹配只能确认那一个样本。
在 9 月的合并中,一位审阅者表示,BIP461 需要测试向量和参考实现才能推进至 Complete。
对于钱包用户而言,其潜在价值在于一个共享基准,可使偏差变得可见。要实现这一价值,仍取决于合规实现以及能够兼顾检测局限和处理密钥风险的比较。
文章《New Bitcoin upgrade catches hidden key leaks hiding the exact fix》首次发表于 CryptoSlate。
内容来源
相关阅读
- 参议院税收法案免除稳定币支付税负,Bitcoin 仍须申报国税局表格
- Bitcoin ETF连续9天、30亿美元的资金流入势头终结,1.49亿美元撤出
- 实时更新:Bitcoin在结束自2024年以来最佳季度后,于84,000美元附近持平
- 吴说 9 月矿业资讯:埃塞俄比亚大幅削减矿企供电、瑞典追缴 5.4 亿克朗税款等
- QCP:美伊直接接触但提议被拒,霍尔木兹海峡通行量骤降
- Bitcoin在新季度伊始仍处于82,000-85,000美元的价格区间
以上内容不构成投资建议。
哈希视野 · 中文区块链快讯
每条快讯都过了事实校验,重大事件即时推送。
下载 Android 客户端免费 · 无广告 · 无需注册