2026年加密货币黑客已窃取27亿美元,损失集中度令人担忧
加密企业和用户今年因安全事件损失近27亿美元,其中与朝鲜有关的盗窃金额超过10亿美元。区块链安全公司CertiK记录了截至9月的658起事件,其中约4.204亿美元被盗资产被冻结或追回。
加密企业和用户今年因安全事件损失近27亿美元,其中与朝鲜有关的盗窃金额超过10亿美元。
区块链安全公司CertiK记录了截至9月的658起事件,其中约4.204亿美元被盗资产被冻结或追回。调整后损失约为22.6亿美元,平均每起事件损失410万美元。
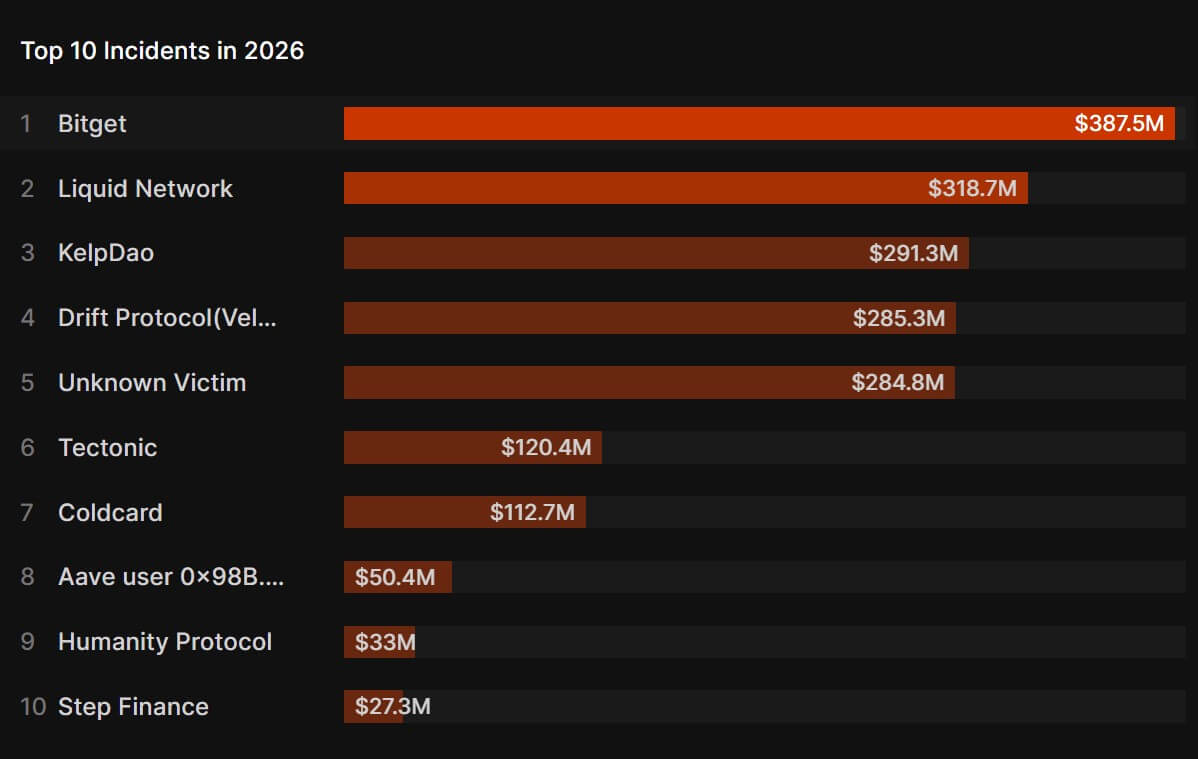
9月大幅改变了全年的统计数据。当月损失约达7.665亿美元,超过4月的6.513亿美元,成为2026年损失最惨重的月份。Bitget的3.875亿美元漏洞和Liquid Network的3.187亿美元事件合计造成超过7亿美元的损失。
这一激增使得全年总额越来越依赖于少数几起超大型攻击。这也使国家关联盗窃更深入地进入行业安全考量——此前区块链分析公司Elliptic表示,疑似朝鲜黑客今年已窃取超过10亿美元的加密货币。
巨型黑客事件正在重塑全年损失格局
9月将Bitget和Liquid Network推上CertiK 2026年事件排行榜前列,拉大了最大规模漏洞与数百起较小攻击之间的差距。
仅Bitget一家就占CertiK年初至今损失的约14.4%。Liquid Network排名第二,紧随其后的是KelpDAO(2.913亿美元)、Drift Protocol(2.853亿美元)和一名未确认身份的受害者(2.848亿美元)。
这五起事件合计约15.7亿美元,占今年迄今记录的26.8亿美元损失的近59%。
Bitget的3.875亿美元漏洞是2026年已报告的最大加密货币事件,排在Liquid Network和KelpDAO之前。来源:CertiK
这种集中度意味着,大型交易所、协议或基础设施提供商一旦遭到入侵,就可能实质性改变整个行业的年度损失格局。作为参照,Bitget 和 Liquid Network 合计造成约 7.06 亿美元损失,相当于 CertiK 在 2026 年追踪的全部安全损失总额的四分之一以上。
9 月的数据进一步凸显了这种失衡。除这两起攻击外,当月其余事件仅贡献了 7.665 亿美元总额中的一小部分。
与此同时,这些攻击造成的部分损失此后已被追回。CertiK 统计,今年有 4.204 亿美元的资产被冻结或归还,使其调整后损失数字降至 22.6 亿美元。Liquid Network 追回了其事件中涉及的大部分资产,其他攻击也带来了部分或全额返还。
因此,随着交易所、发行方、安全公司和区块链运营方更快地识别和限制被盗资金,总损失与调整后损失之间的差距已经扩大。
然而,这种追回能力并不能消除受影响企业面临的直接成本。大型入侵事件可能迫使运营方暂停服务、补足客户余额、重建基础设施,并在被盗资产追回之前投入资金。
相关阅读
朝鲜本月对加密货币造成逾 5 亿美元损失——而 67.5 亿美元的威胁尚未结束
与此同时,这些攻击也在向加密市场的不同领域蔓延。CertiK 的年度数据显示,涉及多条区块链的事件造成的美元损失最大,而 Ethereum 记录的安全事件数量最多。
威胁已超出软件层面。CertiK 记录到 2026 年上半年发生了 52 起所谓的“扳手攻击”,高于去年同期的 39 起。这些物理攻击造成的损失从 1050 万美元攀升至 1.242 亿美元,而涉及的平均金额则从约 27 万美元增至约 240 万美元。
朝鲜加密货币窃取机器 2026 年突破 10 亿美元
单起入侵事件规模的不断扩大,放大了加密货币领域最顽固对手之一的影响力。
Elliptic 表示,Bitget 事件使其归因于朝鲜的攻击在 2026 年被盗金额推升至 10 亿美元以上,涉及超过 51 起疑似事件。这家区块链分析公司将 Bitget 入侵事件评估为极有可能与朝鲜民主主义人民共和国有关联,依据是洗钱行为、与早期攻击共用的基础设施以及其他指标。
对照 CertiK 统计的行业整体总损失 26.8 亿美元,Elliptic 的朝鲜相关数额相当于今年记录的安全损失总额的 37% 以上。
Elliptic 此前曾将约 2.86 亿美元的 Drift Protocol 漏洞利用事件与朝鲜行为者关联。Drift 同样位列 CertiK 统计的 2026 年五大事件之中,这意味着疑似朝鲜民主主义人民共和国的行动涉及今年多起最大规模的加密货币盗窃案。
这种集中度延续了一场在过去十年间为朝鲜带来数十亿美元收入的行动。
Elliptic 去年估计,与朝鲜有关联的黑客自 2017 年以来已窃取超过 60 亿美元的加密货币,各国政府和国际组织表示,这些收益帮助资助了该国的核武器和弹道导弹项目。
朝鲜黑客组织最初通过攻击银行和传统金融基础设施建立声誉,随后越来越多地将目标转向加密货币企业,因为那里有大量可转移资产,可以在不依赖传统银行系统的情况下跨境流动。
美国财政部于2019年将Lazarus Group及相关组织列入制裁名单,称其为朝鲜侦察总局控制的国家支持行动。
此后,加密货币历史上一些最大的安全事件被归咎于该国。美国当局将Lazarus与2022年约6.2亿美元的Ronin Bridge被盗事件联系起来,而财政部表示,该组织利用加密货币混币器清洗了1亿美元Atomic Wallet攻击及其他黑客事件的收益。
事态在2025年2月达到顶峰,攻击者从Bybit窃取了约14.6亿美元,这是有记录以来确认的最大规模加密货币盗窃案。FBI正式将该事件归因于朝鲜,而Elliptic追踪了后续资金通过数千个地址、跨链服务和洗钱平台的转移情况。
随着交易所、稳定币发行商和区块链分析公司不断提升冻结和追踪被盗资产的能力,这些洗钱手法变得更加精细。Elliptic表示,朝鲜操作人员越来越多地使用反复跨链转移、混币器和监控较少的网络来切断交易线索。
这使得朝鲜成为加密货币2026年安全账单中最大的变量之一,因为这个国家支持的行为者正日益威胁新兴行业。
文章《加密货币黑客2026年已窃取27亿美元,损失集中度令人警惕》首发于CryptoSlate。
以上内容不构成投资建议。
内容来源
相关阅读
- 卖出约1076万美元资产,VanEck ETF钱包通过Gemini出售BTC和ETH
- 以太坊基金会推出zkAPI,支持匿名支付AI API费用
- 以太坊主网 zkAPI 上线,支持用ETH/USDC 为 AI 等 API 服务隐私付费
- 某地址累计囤积12134.13枚ETH,价值3241万美元并存入Aave
- 以太坊基金会与 Open Anonymity 推出 zkAPI:通过零知识证明隐藏 API 付款身份
- Open USD 押注 Stripe 的 1.9 万亿美元网络能打破 USDT 和 USDC 的主导地位
以上内容不构成投资建议。
哈希视野 · 中文区块链快讯
每条快讯都过了事实校验,重大事件即时推送。
下载 Android 客户端免费 · 无广告 · 无需注册